Beheer al uw Intune-omgevingen vanuit één dashboard
MSPdeck geeft MSP's één overzicht over devices, compliance, apps en beveiliging van al hun klant-tenants, en rolt app-updates voor Windows en macOS pas uit als ze getest zijn.
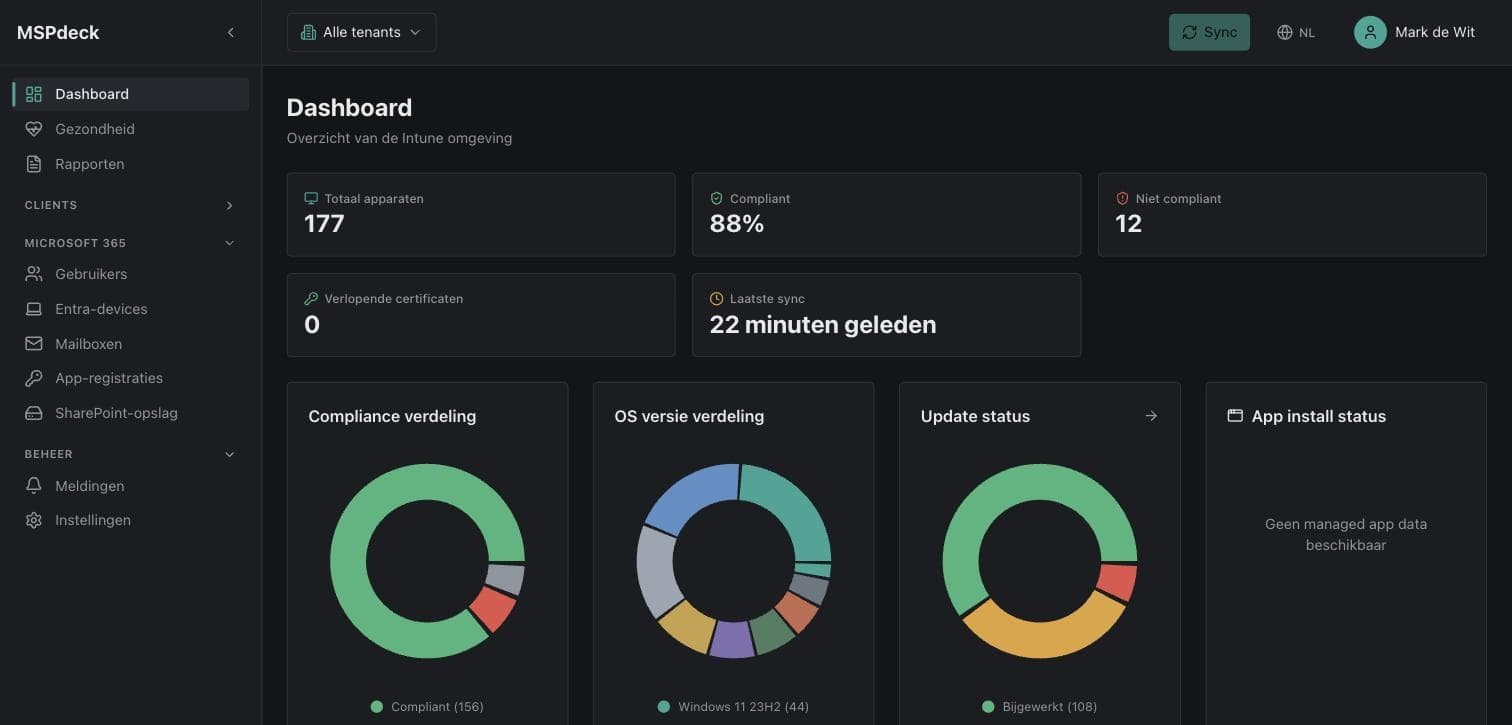
Alles wat u nodig heeft
Een compleet platform voor het beheren van Microsoft Intune omgevingen
Device Overzicht
Alle managed devices van al uw tenants in één overzichtelijk dashboard met real-time status.
Compliance Monitoring
Compliance beleid bewaken over alle tenants met automatische rapportages en trends.
App Beheer
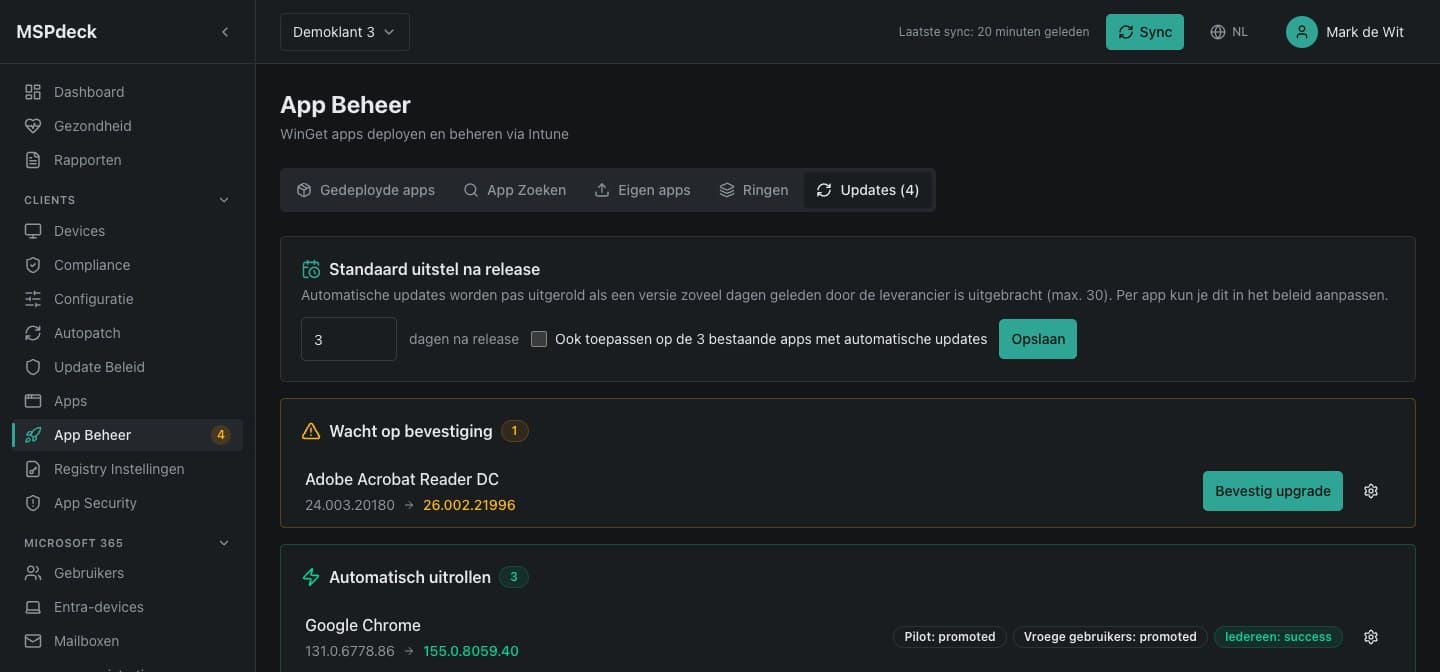
WinGet-, Win32- en macOS-apps uitrollen met deployment ringen, uitstel na release en automatische updates.
Getest vóór uitrol
Elke nieuwe app-versie draait eerst op een schone test-VM: installatie, update, starten en uw eigen tests. Pas daarna gaat hij naar klanten.
macOS-apps
Duizenden Mac-apps uit Homebrew of uw eigen pakketten, gecontroleerd op Apple-notarisatie en uitgerold via Intune.
Certificaat Monitoring
APNS, DEP tokens, VPP tokens en app-registraties monitoren op verval met proactieve meldingen.
CVE Security
Automatische CVE detectie voor geïnstalleerde applicaties via de NVD database.
Windows Updates
Update-ringen en Autopatch beheren en monitoren, met overzicht van patch compliance per tenant.
Meldingen
Proactieve alerts voor SPF/DMARC, Secure Score, MFA, certificaten en compliance wijzigingen.
Rapportages & health score
Per klant een health score en exporteerbare rapportages over devices, compliance, updates en beveiliging.
Gebruikers & opslag
Entra-gebruikers, MFA-status, mailboxen en SharePoint-opslag van al uw klanten op één plek.
Multi-tenant
Onbeperkt klant-tenants met rollen, toegang per account manager, audit logging en verplichte MFA.
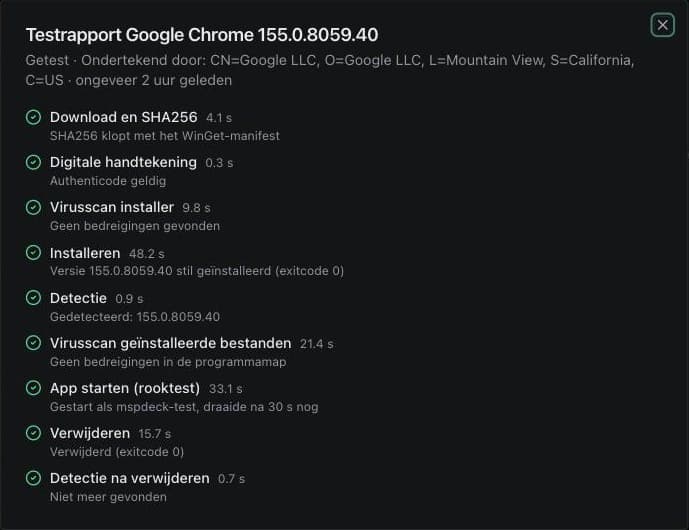
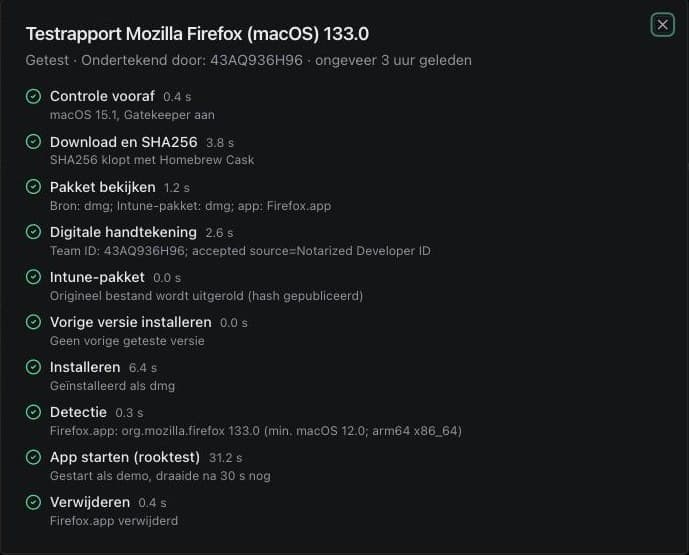
Elke update eerst getest
Nieuwe app-versies gaan pas naar uw klanten als ze op een schone test-VM zijn geslaagd, voor Windows én macOS. Is een versie afgekeurd, dan ziet u waarom.
- Stap 1
Echtheid
Hash uit de officiële bron, handtekening van de leverancier. Een update van een andere ontwikkelaar wordt geweigerd.
- Stap 2
Malwarescan
Microsoft Defender op Windows, Gatekeeper en Apple-notarisatie op macOS, vóór en na installatie.
- Stap 3
Installatie & update
Eerst de vorige versie, dan de update, stil zoals Intune het doet. Daarna moet de detectie de nieuwe versie zien.
- Stap 4
Starten
De app wordt gestart als gewone gebruiker en moet blijven draaien zonder crash. Met schermafdruk in het rapport.
- Stap 5
Uw eigen tests
Optioneel een script vóór en na de update: blijft die instelling staan, start die koppeling nog?
- Stap 6
Gefaseerd uitrollen
Pas na de test, met uitstel tot 30 dagen na release, eerst naar een pilotgroep en dan ring voor ring.
Kwetsbaarheden en compliance in beeld
Weet bij welke klant een lek in Chrome, Firefox of Acrobat Reader echt speelt, en waarom apparaten niet compliant zijn. Zonder per tenant door het Intune-portaal te klikken.
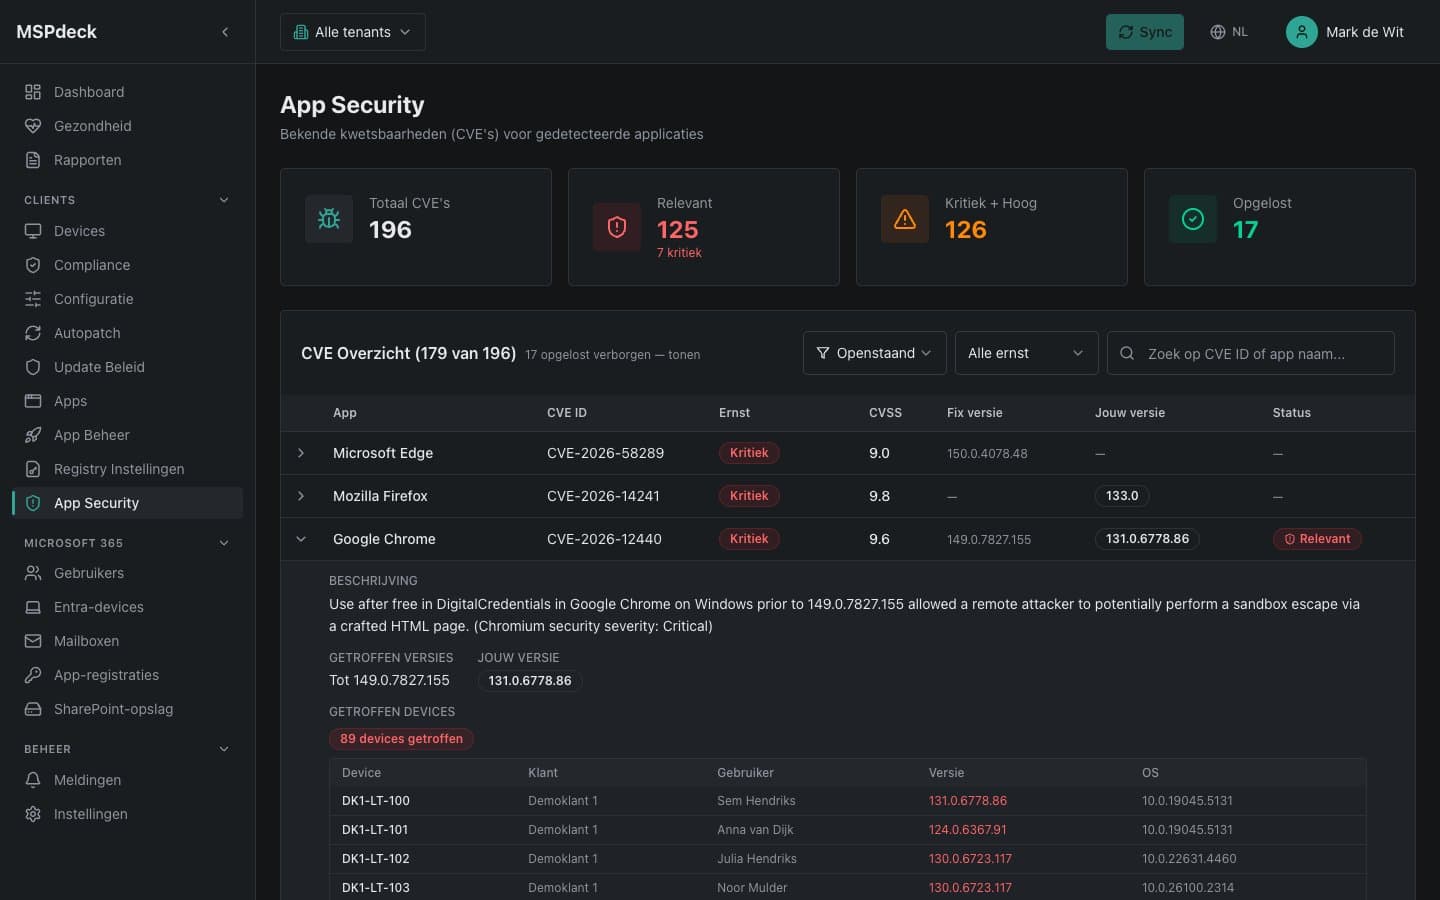
Bekende kwetsbaarheden per app
MSPdeck haalt twee keer per dag de CVE's uit de Amerikaanse National Vulnerability Database (NVD) en legt ze naast de software die Intune op uw apparaten vindt.
Precies welke apparaten
Alleen kwetsbaarheden die gelden voor de geïnstalleerde versie tellen mee. Per CVE ziet u welke apparaten, bij welke klant en met welke versie, getroffen zijn.
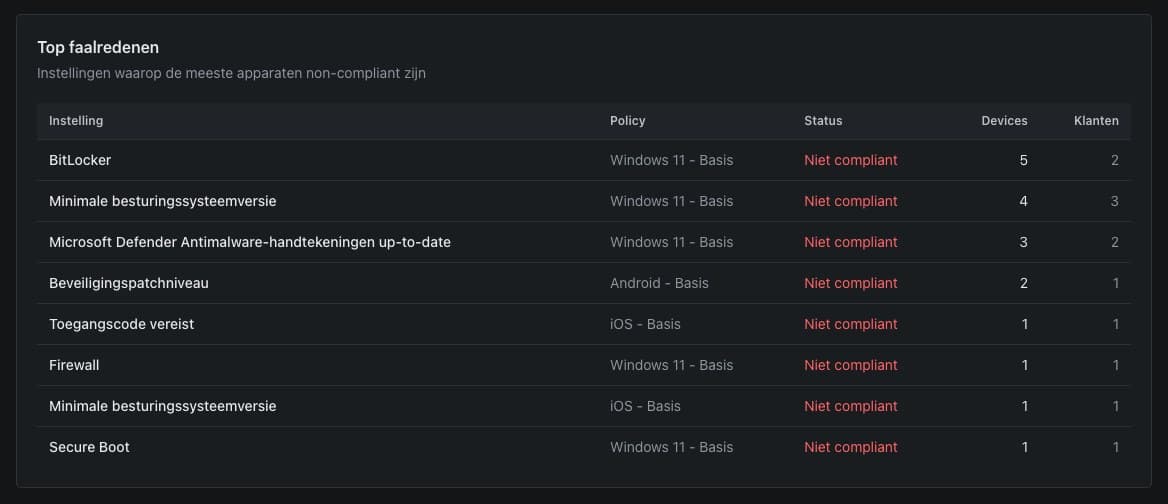
Waarom apparaten niet compliant zijn
Niet alleen dát een apparaat niet compliant is, maar welke instelling faalt: BitLocker uit, verouderde Windows-versie, geen toegangscode. Gegroepeerd over al uw klanten.
Melding als het misgaat
Daalt de compliance bij een klant of verloopt een certificaat, dan verschijnt er een melding in MSPdeck.
Rapportages voor account managers
Uw account managers bereiden klantgesprekken zelf voor, met actuele cijfers uit Intune en Microsoft 365. Zonder dat ze beheerrechten krijgen.
Alleen hun eigen klanten
Met de rol Account Manager wijst u per medewerker toe welke klanten diegene ziet. De rest blijft onzichtbaar.
Alleen lezen
Rapporten en overzichten bekijken, maar niets wijzigen in Intune. Geen beheerrechten nodig voor een klantgesprek.
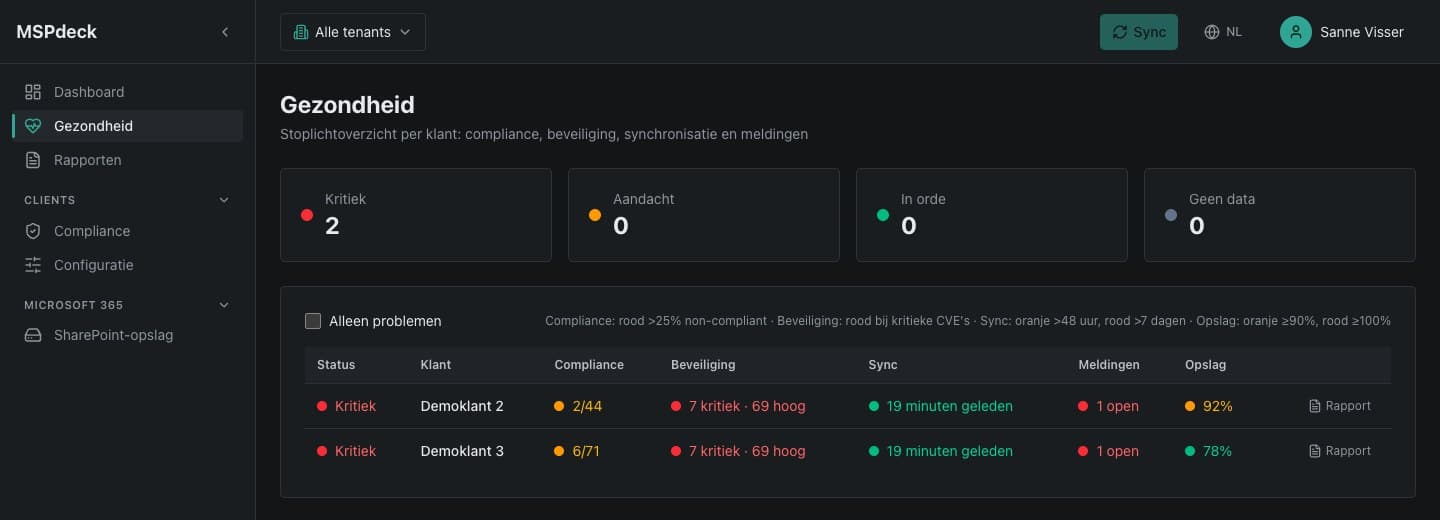
Stoplicht per klant
Compliance, beveiliging, synchronisatie, meldingen en opslag in één oogopslag. Rood of oranje? Dan weet u waar het gesprek over gaat.
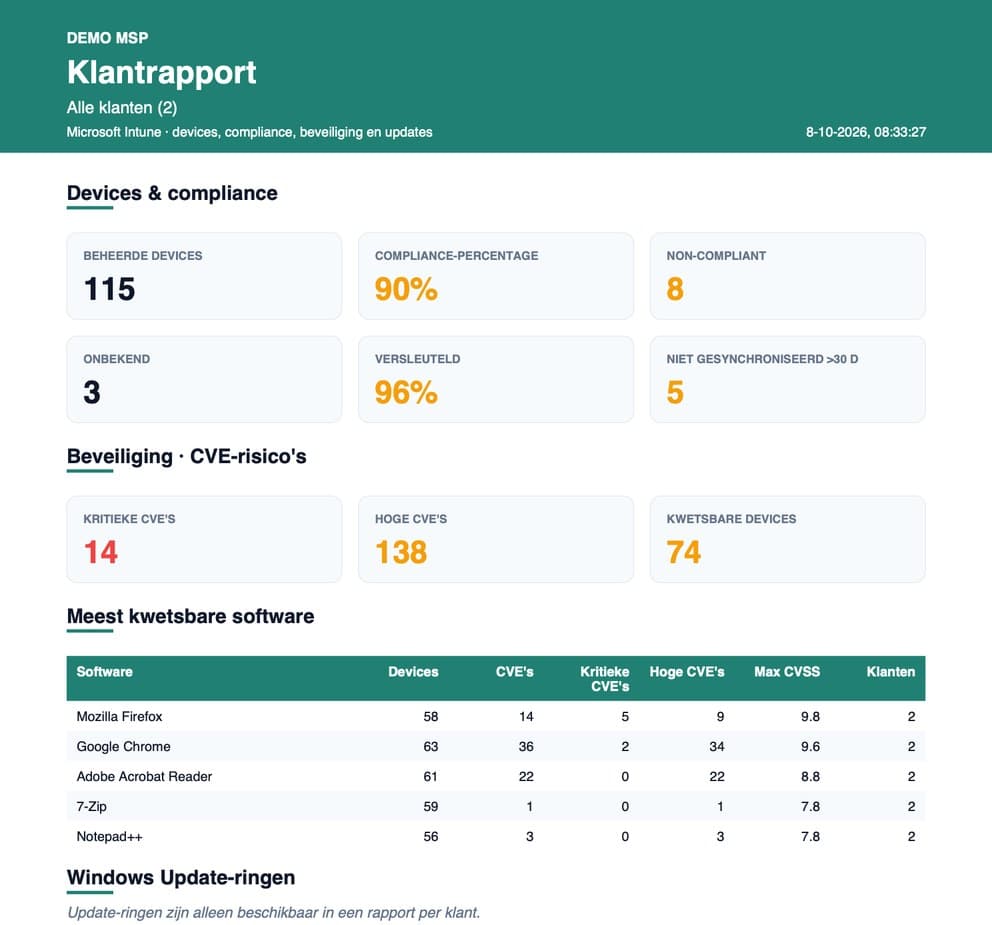
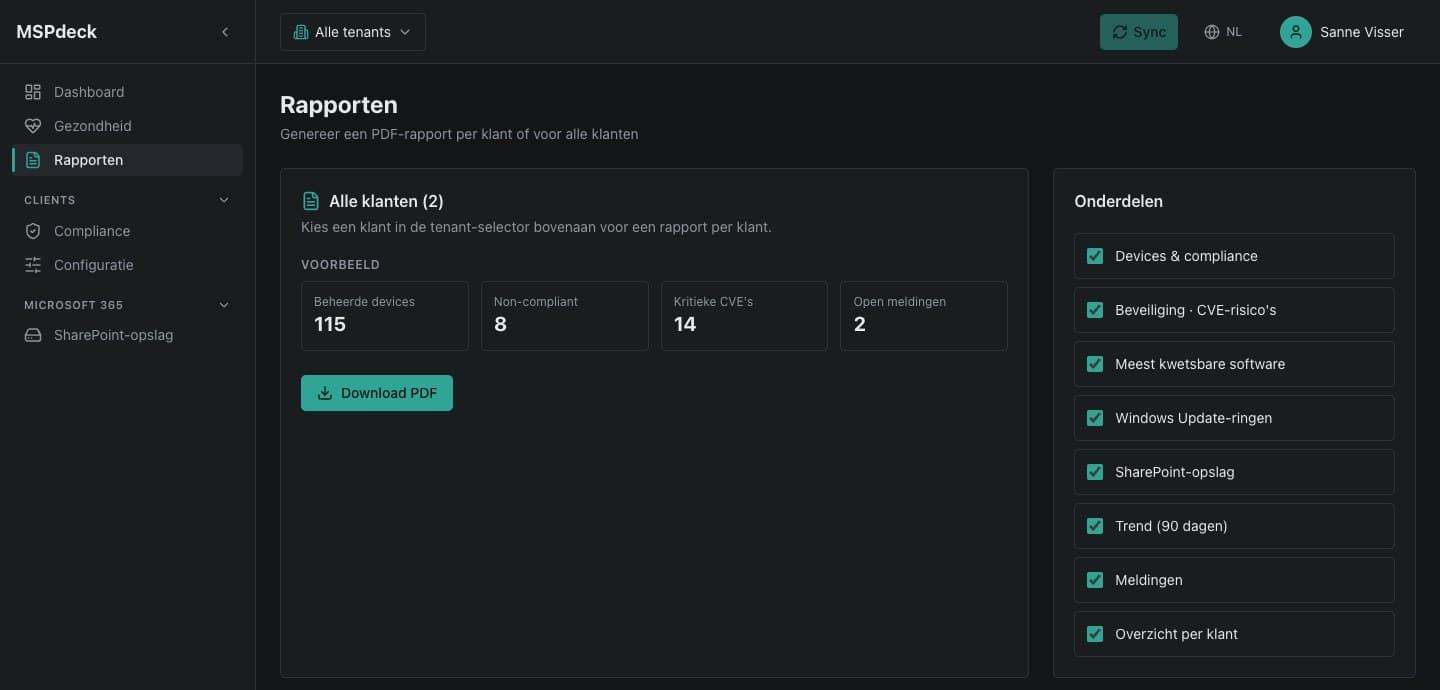
PDF-rapport in uw huisstijl
Met uw naam en logo. Kies zelf de onderdelen: compliance, CVE-risico's, kwetsbare software, update-ringen, opslag en de trend over 90 dagen.
SharePoint-opslag in beeld
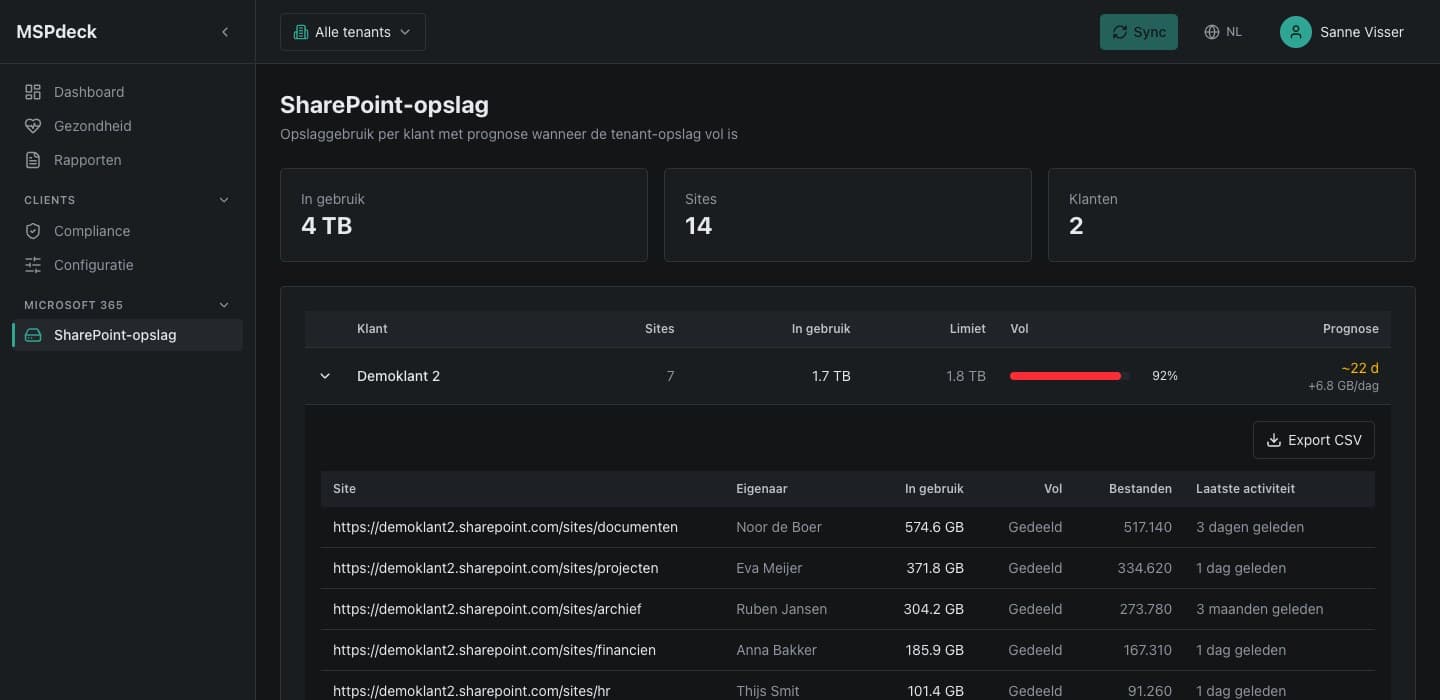
Zie per klant hoeveel opslag in gebruik is, hoe vol de tenant zit en welke sites het meeste ruimte innemen. Met eigenaar, aantal bestanden en laatste activiteit per site.
MSPdeck berekent de groei per dag en voorspelt wanneer de opslag vol is. Zo bespreekt u extra opslag of opruimen ruim op tijd, in plaats van wanneer gebruikers niets meer kunnen opslaan.
Ook als onderdeel van het PDF-rapport en te exporteren naar CSV.
Beveiliging en soevereiniteit
U geeft MSPdeck toegang tot de omgevingen van uw klanten. Daar gaan we zorgvuldig mee om.
Uw data blijft in Europa
MSPdeck draait in Nederland op eigen infrastructuur, niet bij AWS, Azure of Google Cloud. De database, back-ups, e-mail en geüploade pakketten staan in de EU, bij partijen die we zelf beheren.
Transparant over subverwerkers: Cloudflare (bereikbaarheid en DDoS-bescherming) en Sentry (foutmeldingen, EU-regio, persoonsgegevens eruit gefilterd). De gegevens in Intune zelf staan, zoals altijd, bij Microsoft.
Inloggen met Entra ID en MFA
Geen extra wachtwoorden: u logt in met uw Microsoft-account. MFA dwingt u af voor uw hele organisatie.
Rollen en toegang per klant
Rechten per rol, en per medewerker te beperken tot de klanten die diegene beheert.
Volledig auditlog
Elke wijziging, ook geweigerde pogingen: wie, wat, wanneer en vanaf welk adres. Exporteerbaar voor audits.
Versleuteld opgeslagen
Toegangstokens versleuteld met AES-256-GCM, met sleutelrotatie. Alle verbindingen via TLS.
Geïsoleerde testomgeving
Test-VM's kunnen niet bij interne netwerken en krijgen per test een eenmalige sleutel. Een kwaadaardige installer raakt geen andere tests.
Gehard tegen aanvallen
Strikte Content Security Policy, CSRF-bescherming, rate limiting en geen lekken van accountgegevens bij registratie.
Uw data, uw keuze
Persoonsgegevens exporteren of verwijderen (AVG). Koppelt u een klant los, dan worden diens gegevens echt verwijderd.
In 3 stappen aan de slag
Start binnen minuten met het beheren van al uw Intune-omgevingen
Registreer uw organisatie
Maak een MSPdeck account aan voor uw MSP-organisatie. Binnen enkele minuten kunt u starten.
Koppel uw tenants
Koppel klant-tenants via de admin consent flow in Microsoft Entra ID. Veilig en transparant.
Beheer vanuit één dashboard
Alle devices, compliance, apps en meldingen van al uw tenants op één centrale plek.
Integraties
Koppel MSPdeck met de tools die u al gebruikt
Microsoft Intune
ActiefEntra ID
ActiefWindows Autopatch
ActiefNVD (CVE)
ActiefPartner Center
ActiefAutotask
ActiefTopDesk
ActiefServiceNow
ActiefDatto RMM
ActiefWinGet
ActiefHomebrew (macOS)
ActiefTransparante prijzen
Begin gratis en schaal mee naarmate uw organisatie groeit
Geen minimum. Geen verborgen kosten. Betaal alleen voor wat u gebruikt.
- Onbeperkt tenants
- Alle features inbegrepen
- Device overzicht & compliance
- App Beheer & deployment ringen
- Windows- en macOS-apps, getest vóór uitrol
- CVE Security monitoring
- Meldingen & alerting
- Certificaat monitoring
- Windows Updates & Autopatch
- Rapportages & health score
- PSA- en RMM-koppelingen
Veelgestelde vragen
Antwoorden op de meest gestelde vragen over MSPdeck